
ボイスボットのセキュリティ確認表|録音・個人情報・AI学習を聞く23問
2026/11/02
「ボイスボットを入れたいけれど、情報システム部門から『セキュリティの確認は済んでいるのか』と差し戻された」「お客様の声が外部のAIに送られて、学習に使われることはないのか」。導入の最後の段階で、こうした確認を任される担当者は少なくありません。
ボイスボットのセキュリティは、①認証の範囲、②録音と文字起こしの保存と消去、③音声認識や生成AIなど外部サービスへの送信と学習の有無、④通信と管理画面、⑤回線とデータセンター、⑥事故が起きたときの連絡、の6つで確かめます。通話には氏名や住所、ときにはカード番号や健康の相談まで乗るため、「ISMS取得済み」といった一言ではなく、範囲と根拠を書面でそろえることが、判断の材料です。
本記事では、ベンダーにそのまま送れる23問の確認表を、望ましい回答と聞き直したほうがよい回答の例つきで紹介します。確認表は「ベンダーに送るセキュリティ確認表」の章にあります。あわせて、認証マークの読み方、個人情報保護法で委託元が決めておくこと、個人情報をそもそも聞かずに済ませる設計まで、社内の審査にそのまま使える形でまとめました。
目次
・ベンダーに送るセキュリティ確認表(質問文と回答の見分け方)
・個人情報保護法では、ボイスボットのベンダーはどんな立場になる?
・まとめ
ボイスボットのセキュリティは、どこを確かめればいい?
確かめる場所は、お客様の声が通る道と、記録が残る場所のすべてです。ボイスボットは電話を受けるだけの機械ではなく、音声を文字に変え、応答を決め、録音や受付内容を保存し、担当者やほかのシステムへ渡します。まずは、通話の内容がどこを通り、どこに残るのかを整理します。
お客様の声は、どこを通ってどこに残る?
一般的なボイスボットでは、お客様の声は電話回線から受け口のサーバーに届き、音声認識で文字になり、シナリオや生成AIが返答を決め、音声合成で読み上げられます。その途中や後で、録音・文字起こし・受付内容が保存され、担当者へのメール通知やSMS、顧客管理システム(CRM)への連携で外へ出ていきます。
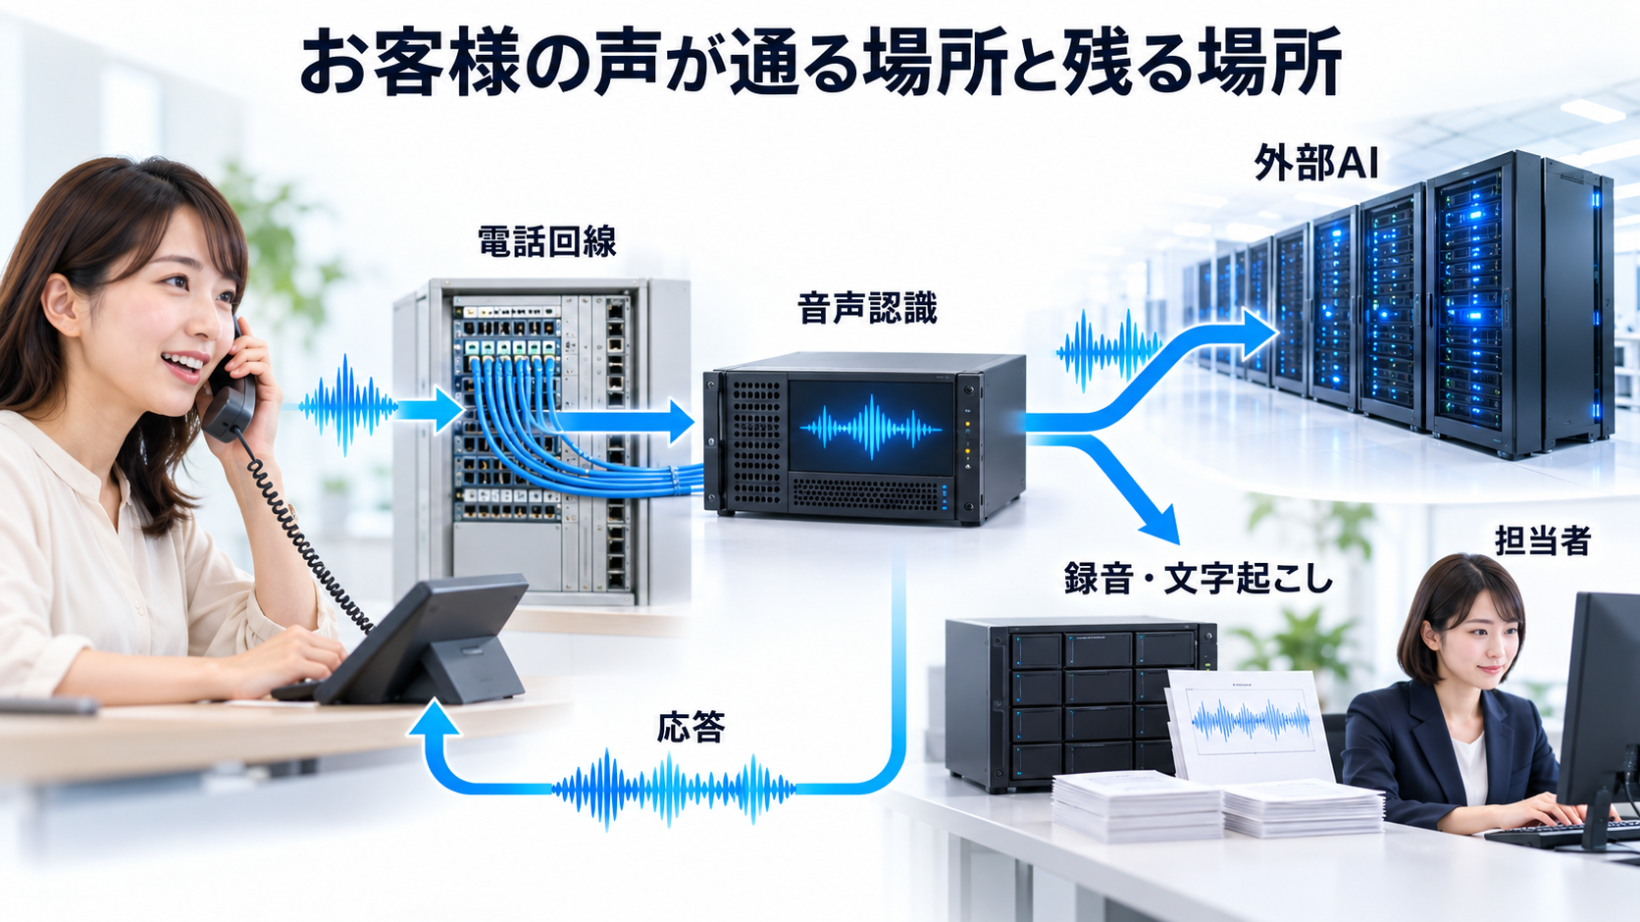
確認が必要なのは、この流れのうち「誰の設備で処理されるか」と「どこに何日残るか」の2点です。たとえばSMSで受付内容の確認ページを案内する仕組みなら、SMSの配信事業者も通り道に入ります。担当者へメールで通知する場合は、本文に何を載せるかで漏えいの範囲が変わるため、ここも確認の対象です。通り道を図に描いて、1か所ずつ「どこの会社の設備か」を書き込むと、確認表のどの質問が自社に必要かが見えてきます。
シナリオ型と生成AI型で、データの行き先はどう変わる?
いちばん大きく変わるのは、応答を決める部分です。決められた流れで聞き取るシナリオ型は、応答の判断がボイスボットの中で完結することが多いのに対し、生成AIを使う型では、聞き取った内容を生成AIのサービスに渡して返答を作らせます。生成AIを他社のサービスで動かしている場合は、その会社の設備も通話の内容の通り道の一つです。方式の違いそのものは「対話型AIボイスボットと従来型の違い」で解説しています。
| 方式 | 通話の内容が 届く先 |
学習に使われるかを 確かめる相手 |
特に確かめる質問 (確認表の番号) |
|---|---|---|---|
| シナリオ型 | ボイスボットのベンダーと、音声認識を外部に頼んでいればその事業者 | ベンダー、音声認識の事業者 | 5〜8(保存)、9(外部サービス) |
| 生成AI型 | ベンダーと音声認識の事業者に加え、生成AIのサービスを提供する事業者 | ベンダー、音声認識と生成AIの各事業者 | 9〜12(外部AIと学習)、4(再委託先) |
| 併用 (用件で使い分け) |
生成AIに回す用件だけ、生成AIの事業者まで届く | 生成AI型と同じ | 12(AIに答えさせない用件の制御) |
同じ「生成AI型」でも、ベンダーが自社の設備で動かしているのか、他社のサービスを契約して使っているのかで、確認する相手が変わります。どちらなのかは製品の説明だけでは分からないことが多いため、確認表の9番で事業者名と処理される国を聞きます。
通話で扱う情報に合わせて、確認項目を決める
重点を置く項目は、自社の電話で聞き取る情報によって変わります。氏名を聞かない案内でも、発信者番号や録音は残り得ます。23問はどの候補にも同じ文面で送り、該当しない項目には理由を付けて回答してもらってください。カード番号や病歴を聞く窓口では、法令やカード業界の基準まで踏み込みます。
| 通話に乗る情報 | 例 | 確認の深さ |
|---|---|---|
| 氏名を聞かない 案内 |
営業時間の問い合わせ、資料の場所の案内 | 発信者番号・録音が残るかを確認する。該当しない質問は理由を答えてもらう |
| 氏名・電話番号・ 住所・会員番号 |
予約、配送の受付、住所変更 | 保存・消去と、個人データの委託契約を特に確認する |
| 本人確認に 使う情報 |
生年月日、暗証番号、契約番号 | 23問に加え、録音や文字起こしに残さない設計ができるか |
| クレジットカード 番号 |
電話注文の決済、カードの変更 | ボイスボットに話させず、PCI DSSの対象となるカード決済の仕組みで受ける |
| 病歴などの 要配慮個人情報 |
病気や障害の相談、事故の状況 | 取得に本人の同意が要る情報。AIに聞き取らせず人へ回す用件にするかを先に決める |
病歴は、個人情報保護法第2条第3項で「要配慮個人情報」とされ、第20条第2項により、法令に基づく場合などを除いて、あらかじめ本人の同意を得ずに取得してはいけない情報です(個人情報の保護に関する法律|e-Gov法令検索)。こうした情報が乗りうる窓口ほど、ベンダーへの確認と並行して、何をボイスボットに聞かせないかを先に決めておく必要があります。
ベンダーに送るセキュリティ確認表(質問文と回答の見分け方)
ここからは、ベンダーにそのまま送れる23問を6つの分類に分けて紹介します。質問文は、社内のセキュリティチェックシートやRFP(提案依頼書)の「セキュリティ」欄に貼れるように、1問ずつ独立した文にしました。
使い方は3つです。まず、全問を同じ文面で候補の各社に送り、口頭ではなく書面で回答をもらいます。次に、回答を質問番号ごとに横に並べてください。最後に、右の列の「聞き直したほうがよい回答」に当てはまるものだけ、追加で質問します。この手順なら、技術に詳しくない担当者でも、回答のどこが足りないかを指摘できます。
① 認証と管理体制(1〜4)
最初に、会社としての管理の仕組みと、第三者の認証がどこまでを対象にしているかを聞きます。特に4番の再委託先の一覧は、③で聞く外部AIの確認の土台になります。
| 質問(そのまま送れる文) | 望ましい回答の例 | 聞き直したほうがよい回答 |
|---|---|---|
| 1. 取得している第三者認証(ISMS、プライバシーマーク、PCI DSSなど)について、認証の名前、登録番号、登録範囲(対象の組織やシステム)を教えてください。今回契約するサービスは、その範囲に含まれますか。 | 認証ごとに登録番号と範囲を書面で示し、契約するサービスが範囲に入っているかを明記している | 「ISMS取得済み」とだけ書かれ、登録番号も範囲もない。範囲が特定の部署や別のサービスに限られている |
| 2. 情報セキュリティの責任者の役職と、内部監査・外部審査を受ける頻度を教えてください。 | 責任者の役職と、年に何回の監査かを答えている | 「適切に管理しています」など、役職も頻度も書かれていない |
| 3. 通話の録音や受付内容を見聞きできる社員の範囲と、その社員への教育や守秘の取り決めを教えてください。 | 役割で人数を絞り、教育の頻度と守秘の誓約の方法を示している | 「必要な社員のみ」とだけあり、誰が必要かの基準がない |
| 4. このサービスで、通話の内容や録音を扱う再委託先(データセンター、音声認識、生成AI、SMS配信など)はありますか。会社名、所在国、任せている業務を一覧でください。 | 一覧で提示し、再委託先を変えるときは事前に知らせると答えている | 「再委託はありません」と答えているのに、説明資料では他社の音声認識や生成AIを使っている |
② 録音・文字起こしの保存と消去(5〜8)
録音は、氏名や住所がまとまって残る記録です。どこに何日残り、どう消えるかを、自社の保存ルールと照らし合わせられる形で聞きます。録音の告知文や開示請求への対応、保存期間の決め方そのものは「コールセンターの通話録音に開示義務はある?」で解説しています。
| 質問(そのまま送れる文) | 望ましい回答の例 | 聞き直したほうがよい回答 |
|---|---|---|
| 5. 録音、文字起こし、受付内容のデータは、どの国の、どの事業者の設備に保存されますか。バックアップの保存先も教えてください。 | 国と事業者(自社か、どのデータセンター事業者か)を、バックアップも含めて答えている | 「クラウド上に安全に保存」とだけあり、国も事業者も分からない |
| 6. 保存期間は、データの種類ごとに貴社で設定できますか。初期設定は何日で、期間が過ぎたデータは自動で消えますか。 | 録音と文字起こしで別々に設定でき、期間が過ぎると自動で消える | 保存は無期限で変えられない。消すには一件ずつ手作業が要る |
| 7. 保存期間の途中でも、特定の通話の録音や記録だけを削除できますか。 | 管理画面で通話を指定して削除でき、削除の記録も残る | 個別の削除はできず、ベンダーへの依頼で数週間かかる |
| 8. 契約が終わったとき、バックアップを含むデータを、いつまでに、どの方法で消去しますか。消去したことを証明する書面を出せますか。 | 期限と方法を答え、消去証明の書面を出せる | 本番のデータには答えているが、バックアップについて書かれていない |
6番と7番で「自社の規程どおりに消せるか」を確かめておくと、保存期間が終わった録音を放置せずに済みます。個人情報保護法第22条は、利用する必要がなくなった個人データを遅滞なく消去するよう努めることを求めているため、保存期間を自社で決められるかは、法令への対応にも関わります。
③ 音声認識・生成AIの外部サービスと学習(9〜12)
生成AIを使うボイスボットでは、通話内容を外部サービスへ送るか、送った内容が学習に使われるかを確かめます。個人情報保護委員会は、個人データを含む入力内容を生成AIサービスに送る場合には、そのサービスを提供する事業者が個人データを機械学習に利用しないこと等を十分に確認するよう注意を呼びかけています(生成AIサービスの利用に関する注意喚起等について|個人情報保護委員会)。ボイスボットでは、聞き取った内容が生成AIに送られる構成もあるため、この確認が必要です。
| 質問(そのまま送れる文) | 望ましい回答の例 | 聞き直したほうがよい回答 |
|---|---|---|
| 9. 音声認識、応答の生成(生成AI)、音声合成のそれぞれに、他社のサービスを使っていますか。使っている場合は、事業者名と、データが処理される国を教えてください。 | 3つの機能ごとに、自社か他社かと、他社なら事業者名と処理される国を答えている | 「AIエンジンは独自です」とだけあり、どの機能のことか分からない |
| 10. 通話の内容や文字起こしは、貴社または外部のAIサービスで、学習や品質改善に使われますか。外部サービス側での保存期間と削除方法、利用条件を示す契約や設定も教えてください。 | 外部サービス側の利用目的、保存期間と削除方法を明記し、学習に使わない条件を契約や設定で示している | 「AIは学習しません」と口頭で答えるだけで、外部サービス側の保存や品質改善への利用を説明しない |
| 11. シナリオやAIの精度を上げるために、貴社の社員が通話の録音や文字起こしを聞いたり読んだりすることはありますか。ある場合は、範囲と、弊社の了承を得る手続きを教えてください。 | 確認する場面と人を限定し、事前に了承を取る手続きを示している | 「品質向上のため適宜確認します」とだけあり、範囲も手続きもない |
| 12. 生成AIが別のお客様の情報を答えないように、本人確認と顧客ごとの参照権限をどう設定していますか。個人情報に関わる用件を人へ回せますか。 | 本人確認後に限って顧客情報を参照し、顧客ごとのデータの分離と権限を説明できる。対象外の用件は人へ回せる | 「AIが適切に判断します」とだけあり、本人確認や顧客ごとのデータの分け方が書かれていない |
10番は、回答の根拠が「口頭」か「書面」かで、信頼できる度合いがまったく違う質問です。外部の生成AIを使っている場合、学習に使わない条件は、ベンダーと外部AI事業者の間の契約や設定で決まります。学習しなくても、外部サービス側での一定期間の保存や品質確認への利用は別の問題です。「弊社が学習させないから大丈夫」という説明だけでは足りず、外部AI側の保存と利用の条件まで示してもらう必要があります。生成AIを電話に使うときのリスクの全体像は「生成AI×ボイスボットでできることは?」で紹介しています。
④ 通信と管理画面(13〜16)
漏えいの入口になりやすいのは、電話そのものより、録音を聞いたり設定を変えたりする管理画面です。ログインの守り方と、誰が何をしたかの記録を聞きます。
| 質問(そのまま送れる文) | 望ましい回答の例 | 聞き直したほうがよい回答 |
|---|---|---|
| 13. 貴社の設備と、外部のAIサービス、管理画面、弊社のシステムとの間の通信は暗号化されていますか。方式も教えてください。 | 区間ごとに暗号化の有無と方式を答えている | 「暗号化しています」とだけあり、どの区間のことか分からない |
| 14. 管理画面のログインに、多要素認証や、接続元のIPアドレスの制限を設定できますか。 | どちらも設定でき、費用がかかるならその条件も示している | IDとパスワードだけで、外部からどこでもログインできる |
| 15. 管理画面の権限を、録音を聞ける人、設定を変えられる人、閲覧だけの人のように分けられますか。 | 役割ごとに権限を分け、録音の再生やダウンロードを特定の人に限れる | 全員が同じ権限で、録音を誰でもダウンロードできる |
| 16. 誰が、いつ、どの録音を再生・ダウンロードしたかの操作記録は残りますか。何日分を、弊社が見られますか。 | 操作記録が残り、保存日数と、弊社が画面や書き出しで見られることを答えている | 記録はベンダーの内部にしかなく、弊社からは見られない |
14番の多要素認証は、パスワードが漏れても別の要素でログインを止める仕組みです。仕組みと注意点は「多要素認証とは?」で詳しく紹介しています。
⑤ 回線とデータセンター(17〜19)
電話の回線とサーバーを誰が運営しているかで、通話の内容に触れうる会社を確認できます。回線とデータセンターを自社で運営していても、音声認識や生成AIを外部に委託していれば、その事業者も通り道に入ります。
| 質問(そのまま送れる文) | 望ましい回答の例 | 聞き直したほうがよい回答 |
|---|---|---|
| 17. 電話回線とサーバーは、貴社の運営ですか、他社から借りていますか。データセンターがある地域も教えてください。 | 回線とデータセンターの運営者と地域を答えている | 運営者が分からず、問い合わせても「非公開」 |
| 18. 電話回線からボイスボットに音声を渡すまでに、通話内容へアクセスできる事業者と担当者を教えてください。 | 音声が通る設備と、通話内容にアクセスできる事業者・担当者の範囲を示している | 回線側は確認対象外として、通話内容に触れられる相手を示さない |
| 19. 電気通信事業者としての登録または届出の有無と、通信の秘密を守るための社内の決まりを教えてください。 | 登録・届出の状況と、通話内容に触れる業務の決まりを答えている | 質問の意味が伝わらず、回答が空欄のまま |
回線やデータセンターの停止への備えも情報セキュリティの一部です。ここでは、回線からボイスボットへ音声が渡る間に、通話内容へ誰がアクセスできるかを確認します。19番の「通信の秘密」は、電気通信事業法第4条で、電気通信事業者が取り扱う通信の秘密は侵してはならないと定められているものです(電気通信事業法|e-Gov法令検索)。電話事業者としての信頼性を確かめる目安には、ETOC(電話事業者認証機構)の認証もあります。
⑥ 事故が起きたとき(20〜23)
事故時にベンダーから何時間以内に連絡が来て、調査に必要な記録をいつ受け取れるかを確かめます。期限と連絡手段は契約にも書いておくと、社内とお客様への説明を始められます。
| 質問(そのまま送れる文) | 望ましい回答の例 | 聞き直したほうがよい回答 |
|---|---|---|
| 20. 漏えいやその恐れが分かったとき、何時間以内に、誰に、どの手段で連絡が来ますか。夜間や休日も同じですか。 | 連絡までの時間、連絡先の役職、手段を答え、夜間・休日の扱いも示している | 「速やかにご連絡します」とだけあり、時間も手段も書かれていない |
| 21. 事故の調査のために、アクセス記録や操作記録を提供してもらえますか。 | 提供できる記録の種類と、提供までの日数を答えている | 記録の提供は「応相談」のみ |
| 22. 個人情報の漏えいやサービスの長時間停止について、貴社が事故とする基準と集計対象期間を示してください。その期間内の発生件数と、発生した場合の再発防止策も教えてください。 | 基準と期間を示したうえで、ゼロ件または発生件数と再発防止策を答えている | 「ありません」とだけあり、何を何年間調べた回答か分からない |
| 23. システムの弱点(脆弱性)の点検と修正は、どの頻度で、誰が行っていますか。 | 点検の頻度と、見つかったときの修正の流れを答えている | 点検の頻度が決まっていない |
20番の連絡の時間は、自社の報告の段取りにも関わる項目です。個人情報保護法第26条は、一定の漏えい等が起きたときの個人情報保護委員会への報告と本人への通知を定めています。委託先が法令で定める事項を委託元へ通知した場合、委託先の報告・本人通知の義務は免除され、委託元が対応します。ベンダーからの連絡が遅れると、その分だけ委託元である自社の対応が遅れます(個人情報保護法ガイドライン通則編|個人情報保護委員会)。
ベンダーにまとめて送る23問
確認表の質問文だけを、回答欄を外して並べました。下の表の本文をまとめてコピーし、候補の各社に同じ文面で送ってください。該当しない項目にも、その理由を付けて回答を求めると、抜けを見つけやすくなります。
| ベンダーに送る質問文 |
| 1. 取得している第三者認証(ISMS、プライバシーマーク、PCI DSSなど)について、認証の名前、登録番号、登録範囲(対象の組織やシステム)を教えてください。今回契約するサービスは、その範囲に含まれますか。 |
| 2. 情報セキュリティの責任者の役職と、内部監査・外部審査を受ける頻度を教えてください。 |
| 3. 通話の録音や受付内容を見聞きできる社員の範囲と、その社員への教育や守秘の取り決めを教えてください。 |
| 4. このサービスで、通話の内容や録音を扱う再委託先(データセンター、音声認識、生成AI、SMS配信など)はありますか。会社名、所在国、任せている業務を一覧でください。 |
| 5. 録音、文字起こし、受付内容のデータは、どの国の、どの事業者の設備に保存されますか。バックアップの保存先も教えてください。 |
| 6. 保存期間は、データの種類ごとに貴社で設定できますか。初期設定は何日で、期間が過ぎたデータは自動で消えますか。 |
| 7. 保存期間の途中でも、特定の通話の録音や記録だけを削除できますか。 |
| 8. 契約が終わったとき、バックアップを含むデータを、いつまでに、どの方法で消去しますか。消去したことを証明する書面を出せますか。 |
| 9. 音声認識、応答の生成(生成AI)、音声合成のそれぞれに、他社のサービスを使っていますか。使っている場合は、事業者名と、データが処理される国を教えてください。 |
| 10. 通話の内容や文字起こしは、貴社または外部のAIサービスで、学習や品質改善に使われますか。外部サービス側での保存期間と削除方法、利用条件を示す契約や設定も教えてください。 |
| 11. シナリオやAIの精度を上げるために、貴社の社員が通話の録音や文字起こしを聞いたり読んだりすることはありますか。ある場合は、範囲と、弊社の了承を得る手続きを教えてください。 |
| 12. 生成AIが別のお客様の情報を答えないように、本人確認と顧客ごとの参照権限をどう設定していますか。個人情報に関わる用件を人へ回せますか。 |
| 13. 貴社の設備と、外部のAIサービス、管理画面、弊社のシステムとの間の通信は暗号化されていますか。方式も教えてください。 |
| 14. 管理画面のログインに、多要素認証や、接続元のIPアドレスの制限を設定できますか。 |
| 15. 管理画面の権限を、録音を聞ける人、設定を変えられる人、閲覧だけの人のように分けられますか。 |
| 16. 誰が、いつ、どの録音を再生・ダウンロードしたかの操作記録は残りますか。何日分を、弊社が見られますか。 |
| 17. 電話回線とサーバーは、貴社の運営ですか、他社から借りていますか。データセンターがある地域も教えてください。 |
| 18. 電話回線からボイスボットに音声を渡すまでに、通話内容へアクセスできる事業者と担当者を教えてください。 |
| 19. 電気通信事業者としての登録または届出の有無と、通信の秘密を守るための社内の決まりを教えてください。 |
| 20. 漏えいやその恐れが分かったとき、何時間以内に、誰に、どの手段で連絡が来ますか。夜間や休日も同じですか。 |
| 21. 事故の調査のために、アクセス記録や操作記録を提供してもらえますか。 |
| 22. 個人情報の漏えいやサービスの長時間停止について、貴社が事故とする基準と集計対象期間を示してください。その期間内の発生件数と、発生した場合の再発防止策も教えてください。 |
| 23. システムの弱点(脆弱性)の点検と修正は、どの頻度で、誰が行っていますか。 |
回答が届いたら、どう比べる?
質問番号ごとに各社の回答を横に並べ、右の列に当てはまる回答に印を付けて比べます。印の数が多いベンダーは、すぐに不合格にするのではなく、印の付いた質問だけを送り直してください。初回の回答が曖昧でも、追加の質問に書面で具体的に答えられるかどうかが、導入後の相談のしやすさを表します。
比べるときは、全問に同じ重みを付けないことも大切です。「通話で扱う情報」の表に当てはめて、カード番号や病歴が乗る窓口なら③と⑥の重みを上げる、といった具合に、自社の窓口に合わせて重点を決めます。確認表で分かるのは判断の材料までで、安全を保証するものではありません。最後は、自社の情報セキュリティの規程と照らし合わせて決めてください。
認証マークで何が分かる?
認証マークは、その会社の管理の仕組みが基準を満たしていると第三者が確かめた証です。ただし、確かめた範囲は認証ごとに違い、「取得済み」の一言では、今回契約するサービスが対象かどうかまでは分かりません。ここでは、ボイスボットの選定でよく出てくる認証の読み方を紹介します。
| 認証 | 確かめられること | それだけでは 分からないこと |
確かめ方 |
|---|---|---|---|
| ISMS (ISO/IEC 27001) |
登録範囲の組織で、情報セキュリティの管理の仕組みが運用されていること | 今回のサービスが登録範囲に入っているか。個々の設定の強さ | 認証登録番号でISMS-ACの検索。登録範囲は登録証の写しで確認 |
| プライバシー マーク |
法人として、個人情報を保護する体制を整えていること | 録音の保存先や、外部AIへの送信の有無 | JIPDECの付与事業者検索 |
| PCI DSS | 対象のシステムが、カード業界の基準でカード情報を守っていること | 対象外のシステム(たとえばカード決済以外のボイスボット)の安全性 | 認証の対象システムを書面で確認 |
| ETOC | 電話事業者として、品質や個人情報保護などの基準を満たしていること | AIや録音のデータの扱いの細部 | ベンダーに認証の有無を確認 |
ISMSは「登録範囲」を見る
ISMSは、組織の情報セキュリティの管理の仕組みに対する認証で、国際規格ISO/IEC 27001に基づきます。認証は登録範囲を決めて取得するため、会社全体が対象の場合もあれば、特定の部署やサービスだけが対象の場合もあります。認証を受けている組織は、ISMS-ACの認証取得組織検索から認証登録番号で確かめられるので、まずは番号を聞いてください。
確認表の1番で登録番号と範囲を聞くのはこのためです。範囲が本社の開発部だけに限られていて、ボイスボットを運用する部門やデータセンターが入っていなければ、そのサービスについての保証にはなりません。
プライバシーマークは法人単位の認証
プライバシーマークは、JIS Q 15001に基づく指針に沿って、個人情報を適切に保護する体制を整えている事業者に付与されるマークです。運営するJIPDEC(一般財団法人日本情報経済社会推進協会)は、「プライバシーマーク付与は、法人単位となります」と説明しています(制度の概要|プライバシーマーク)。付与されているかは「プライバシーマーク付与事業者検索」で確かめられます。
法人単位なので、ISMSのように範囲を確かめる必要はありません。一方で、録音をどの国に保存するか、外部AIに送るかといったサービスごとの仕様までは、マークだけでは分かりません。②と③の質問と組み合わせて使います。
PCI DSSは「どのシステムが対象か」を見る
PCI DSSは、クレジットカード会員データを安全に取り扱うために定められた、カード業界のセキュリティ基準です。認証は対象となるシステムを決めて受けるため、同じ会社のサービスでも、対象のシステムとそうでないシステムがあります。
弊社の場合、PCI DSS認証の対象は「クレジットカード情報を取り扱うIVRシステム」、つまりカード決済IVRです。AIボイスボット「DHK CANVAS」全体が対象という意味ではありません。どのベンダーでも同じように、「PCI DSS取得」と書かれていたら、対象システムが自社の使うサービスかを確かめてください。電話でカード番号を受けるときの考え方は「クレジットカードの非保持化とは?」で解説しています。
自治体・医療で追加で確かめる基準
自治体や医療機関では、民間の認証に加えて、それぞれの分野の基準との照合を求められることがあります。代表的なものを2つ紹介します。
ISMAP(政府情報システムのためのセキュリティ評価制度)
ISMAPは、政府が求めるセキュリティ要求を満たすクラウドサービスを評価・登録する制度です。総務省のパンフレットでは、登録されたクラウドサービスは「ISMAPクラウドサービスリスト」に掲載され、政府機関等は原則としてこのリストから調達することとされている、と説明されています(はじめてのISMAP|総務省)。自治体での扱いは団体ごとの情報セキュリティポリシーによるため、導入前に所管の部署へ確認してください。
医療情報システムの安全管理に関するガイドライン
病院やクリニックの電話で診療や予約の情報を扱うなら、厚生労働省の「医療情報システムの安全管理に関するガイドライン」が照合先になります。2026年10月29日時点の最新は第7.0版(令和8年6月)です。どの項目がボイスボットに関わるかは、医療機関の情報システムの担当者とベンダーで確かめます。
個人情報保護法では、ボイスボットのベンダーはどんな立場になる?
ボイスボットのベンダーに録音や受付内容を預ける場合、多くは個人情報保護法の「委託」にあたり、自社には委託先を監督する義務が生じます。ただし、ベンダーが個人データを扱わない契約なのか、外国の事業者が関わるのかで、確認することが変わります。条番号は、2026年10月29日時点で施行されている条文のものです。
多くの場合は「委託」になり、委託先の監督が要る
個人情報保護法第27条第5項第1号は、利用目的の達成に必要な範囲で個人データの取扱いを委託する場合、委託先は第三者にあたらないと定めています。この条件を満たす委託では、同条第1項の第三者提供に関する本人同意は原則として不要です。ただし、外国の事業者に個人データを渡す場合は第28条も確認します。第25条では、委託元に委託先への「必要かつ適切な監督」を求めています。
監督の中身は、委託先を選ぶときの確認、契約で取扱いを決めること、取扱いの状況を把握することです。確認表は、このうち「選ぶときの確認」と「状況の把握」の材料になります。委託先を監督する考え方は、コールセンターの外部委託を扱った「アウトソーシングと内製・自動化の比較」のよくある質問でも触れています。
ベンダーが中身を扱わない契約なら、扱いが変わる
個人情報保護委員会のQ&Aでは、クラウドサービスを使う場合に委託にあたるかどうかは、保存したデータに個人データが含まれるかではなく、クラウドサービスの事業者が個人データを取り扱うことになっているかで判断する、としています(Q7-53|個人情報保護委員会)。同じQ&Aは、取り扱わない場合の例として、契約で取り扱わない旨が定められ、適切にアクセス制御を行っている場合などを挙げています。
ボイスボットは、ベンダーの設備で音声を認識し、応答を決めるサービスです。シナリオの改善のためにベンダーの社員が録音を確認する運用もあります(確認表の11番)。こうした事情があるため、自社の契約がどちらにあたるかは、契約書の取扱いの条項とアクセス制御の説明で確かめてください。取り扱わない場合でも、自社の安全管理措置(第23条)として適切な措置を講じる必要がある点は変わりません。
外国の音声認識や生成AIに送る場合
外国にある第三者に個人データを渡す場合は、第28条の定めが加わります。日本と同等の水準の制度を持つ国として定められた国(Q&AではEUと英国)にある相手か、基準に合う体制を整えている相手でなければ、原則としてあらかじめ本人の同意が必要です。第28条第1項は、この場合には第27条の規定を適用しないとしているため、委託のつもりでも第28条で確かめる必要があります。
個人情報保護委員会のQ&Aは、外国の事業者のサーバーに保存するだけで、その事業者が個人データを取り扱わない契約になっている場合は、外国にある第三者への提供にあたらないと回答しています(Q12-3|個人情報保護委員会)。ただし同じQ&Aで、外国で個人データを扱うことになる以上、その国の制度を把握したうえで安全管理措置を講じることも求められています。反対に、サーバーが国内でも外国の事業者が個人データを扱えば、第28条の対象になる場合があります。ただし、国内で取り扱い、国内で個人情報データベース等を事業に使っている場合は対象外です(Q12-4|個人情報保護委員会)。確認表の5番と9番で、保存先だけでなく事業者と処理される国まで聞くのはこのためです。
契約書・覚書で決めておく6項目
確認表の回答は、契約書や覚書に書き込んで初めて約束になります。委託の契約で決めておく項目を、確認表の番号と対応させて並べました。
| 契約で決める項目 | 書いておく内容の例 | 対応する質問 |
|---|---|---|
| 利用目的の限定 | 預けたデータは受付業務のためだけに使い、AIの学習やほかの目的には使わない | 10・11 |
| 再委託 | 再委託先を一覧にし、追加・変更のときは事前に知らせて了承を取る | 4・9 |
| 保存と消去 | 保存の国と期間、契約終了後に消去する期限、消去証明の提出 | 5〜8 |
| アクセスの管理 | 録音に触れられる人の範囲、操作記録の保存と提供 | 3・15・16 |
| 事故時の連絡 | 連絡までの時間と手段、調査への協力と記録の提供 | 20・21 |
| 監査への協力 | 委託元からの取扱状況の確認や、資料の提出に応じる | 2・22・23 |
なお、2026年7月17日に「個人情報の保護に関する法律等の一部を改正する法律」が公布されています(令和8年改正個人情報保護法について|個人情報保護委員会)。施行後は内容が変わる部分があるため、契約のひな形や社内の規程を見直すときは、最新の条文とガイドラインを確かめてください。
個人情報を「聞かない・言わせない」ように設計する
セキュリティは、ベンダーに求めることだけで決まるわけではありません。ボイスボットにそもそも聞かせない情報と、AIに答えさせない用件を設計で決めれば、守るべきデータそのものが減ります。ここでは、弊社の導入事例をもとに、設計で減らせる4つの方法を紹介します。
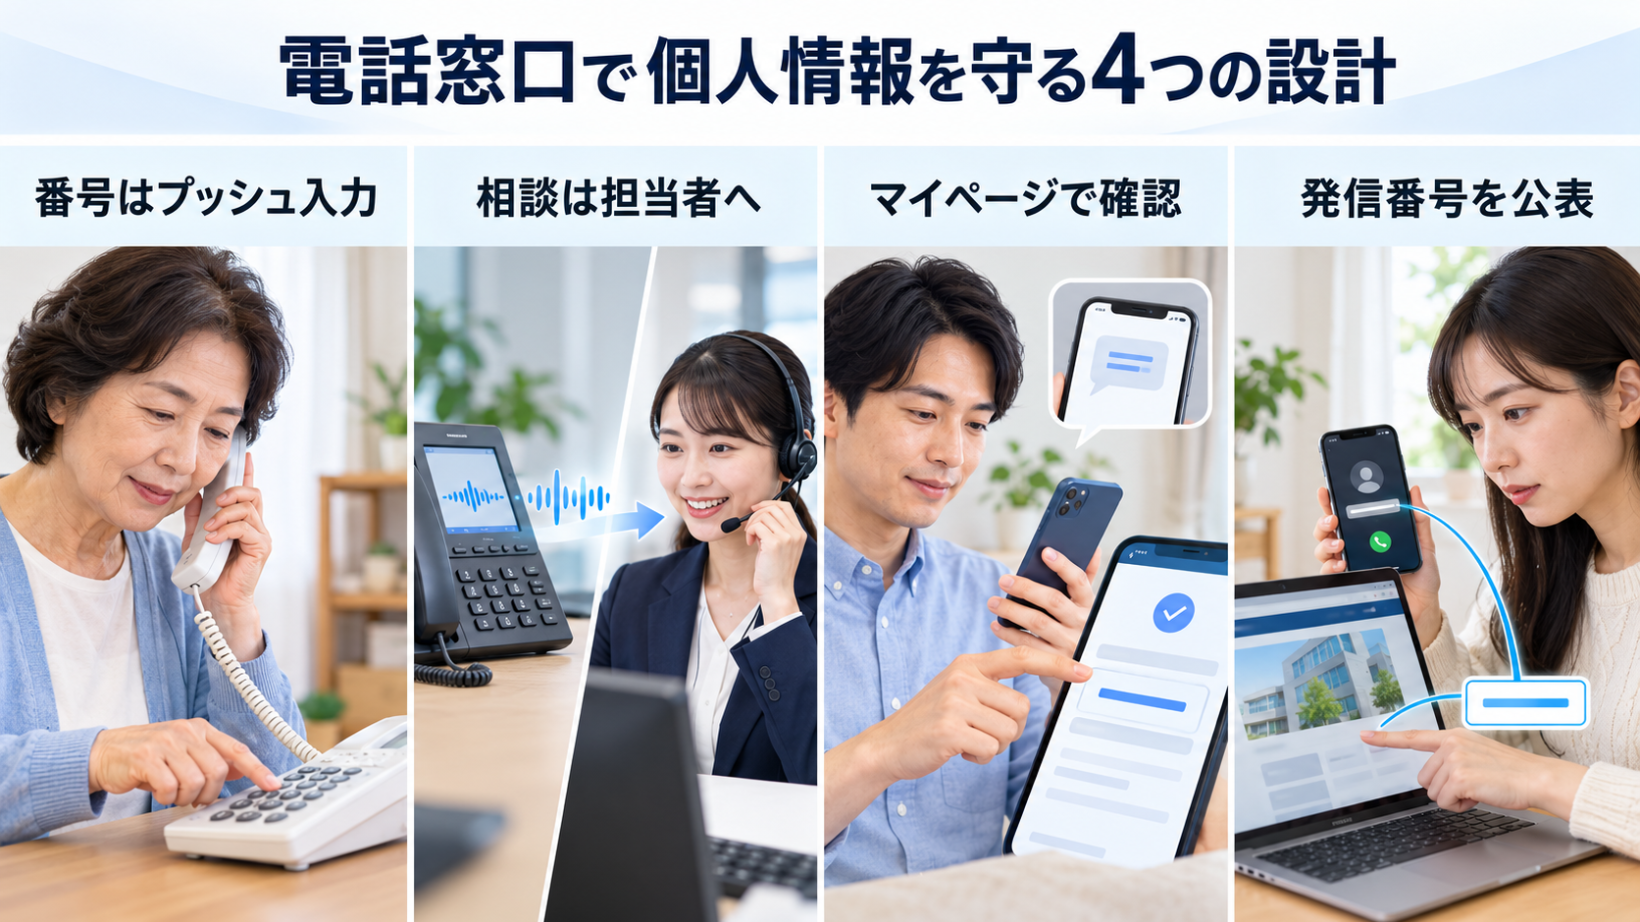
① カード番号はボイスボットに話させず、プッシュ入力で受ける
カード番号は、音声で話してもらうと、録音や文字起こしに残るおそれがあります。お客様がプッシュボタンで直接入力するカード決済IVRなら、オペレーターもボイスボットの音声認識もカード番号に触れない運用です。弊社のカード決済IVRでは「代理入力」と「直接入力」を選べます。公式ページには、直接入力によってオペレーターがカード情報に触れずに済んだ導入後の例を掲載しています(カード決済IVR)。
EV充電サービスを提供するジャパンチャージネットワーク株式会社は、割賦販売法への対応で、電話で受けていたカード情報の扱いを見直しました。元のIVRをPCI DSSに準拠させるか非保持化するかを検討して非保持化を選び、PCI DSSへの対応資格のあるパートナー会社を選ぶことを第一に検討した結果、弊社のサービスを選定しています(導入事例)。電話注文のカード情報を自動音声で受け取る仕組みは「IVR決済とは?」で詳しく解説しています。
② AIに答えさせない用件を決め、人へ回す
生成AIに何でも答えさせると、個人情報に関わる相談までAIが受けることになります。答えさせない用件を先に決め、その用件はオペレーターや職員につなぐ設計にすれば、確認表の12番の答えを、自社の設計で用意することも可能です。
運転免許の業務を担う山口県総合交通センターでは、よくある問い合わせにはAIがそのまま回答し、必要に応じてSMSでWebページへ案内しています。一方で、病気に関する問い合わせや個人情報に関わる内容など、有人対応が必要なものは職員へ転送する流れを整えました。導入後は、1日約240件あった電話対応のうち、職員が対応する件数を75%削減しています(導入事例)。どの電話をAIに任せ、どの電話を人が受けるかの分け方は「AI電話対応とは?」で紹介しています。
③ 聞き取った内容は、お客様自身に確認してもらう
音声認識は、どの会社のサービスでも100%正確ではありません。聞き間違えた住所や名前がそのまま記録に残ると、別の人の情報と取り違える原因になります。
株式会社ダスキンでは、エアコンクリーニングの申し込みを自動音声で受け付け、SMSでマイページのURLを案内しています。受付内容の確認・修正は、お客様がマイページで行う仕組みです。マイページで確定した情報が店舗へ連携され、作業の手配へ進みます(導入事例)。この形なら、確定する前の情報を人が見て直す手間も減ります。SMSを使う場合は、送る文面に何を載せるかと、SMSの配信事業者も通り道に入ることを、確認表の4番で押さえておきます。電話からSMSでWebへ案内する仕組みは「IVR×SMSとは?」で解説しています。
④ 電話をかけるときは、本物の連絡だと分かるようにする
ボイスボットやオートコールでお客様に電話をかけるときは、なりすましの電話と間違われない工夫も、セキュリティの一部です。
ポケットカード株式会社は、クレジットカードの不正利用を検知したお客様への本人確認を、オートコールで行っています。ガイダンスの冒頭で、ポケットカードからの連絡であることと、不正と検知された取引の情報を名乗り、公式ホームページでも発信番号を案内して、お客様が正当な連絡だと確かめられるようにしています(導入事例)。電話を使った詐欺の手口と企業の対策は「ボイスフィッシング(ビッシング)とは?」、電話番号を使った本人確認の仕組みは「IVR認証とは?」で紹介しています。
設計時に見落としやすい点と対処法
設計の段階で見落としやすい点を、起きることから逆に引けるようにまとめました。自社の窓口で心当たりのある行から確かめてください。
| 起きていること | 考えられる原因 | 最初に見直すこと |
|---|---|---|
| 録音にカード番号や暗証番号が残っている | 番号を音声で話してもらう流れになっている | 番号の部分だけプッシュ入力に切り替え、録音に残らない形にする |
| AIが病気や家族の事情の相談まで受けている | AIに答えさせない用件が決まっていない | 答えさせない用件を一覧にし、該当したら人へ回す |
| 別の人の住所で受付が進んでいた | 聞き取った内容を誰も確かめていない | SMSなどで受付内容を送り、お客様に確認してもらう |
| 担当者への通知メールに個人情報が全部載っている | 通知の文面を初期設定のまま使っている | 通知には受付番号だけを載せ、内容は管理画面で見る |
| 退職した社員のIDで管理画面に入れる | 権限を外す手順が決まっていない | 異動・退職の手続きにIDの停止を入れ、操作記録を定期的に見る |
| オートコールの電話が詐欺と疑われて切られる | 冒頭で名乗っていない。発信番号を案内していない | 冒頭で社名と用件を名乗り、発信番号を公式サイトに載せる |
弊社DHK CANVASの場合
ここでは、確認表の分類に沿って、AIボイスボット「DHK CANVAS」を提供する弊社の状況を紹介します。載せたのは、弊社の公式サイトで公開している内容と、公的な検索で確かめられる内容だけです。
| 確認表の分類 | 弊社の状況 | 確かめられる場所 |
|---|---|---|
| ① 第三者認証 | ISMS(ISO27001)認証「IS 633167」(登録範囲 全社) プライバシーマーク認証「第21000026(12)」 PCI DSS認証(クレジットカード情報を取り扱うIVRシステム) 電話事業者認証機構(ETOC)認証 |
DHK CANVASのページ。ISMSは認証登録番号でISMS-ACの検索に出る(組織名・初回登録日2015年6月8日) |
| ① 管理体制 | 経営陣が参加する情報セキュリティ体制を組織し、リスクアセスメント、全役員・従業員への教育、定期的な監査を行う(情報セキュリティ方針、2023年12月13日) | 情報セキュリティ方針 |
| ③④ 個人情報の 安全管理 |
個人情報を扱うシステムは必要な従業者だけが扱えるようアクセスを制限し、使う従業者を識別・認証する。外部からの不正アクセス対策と、脆弱性への速やかな対処を行う。機器や媒体の廃棄時はデータを復元できないように消去する | 個人情報保護方針の安全管理措置 |
| ⑤ 回線と データセンター |
自社運営のデータセンターに直接回線を引き込み、複数キャリアで冗長化。約7,000回線を保有し、2拠点体制の自社インフラで運用。回線、音声応答の設計、運用サポートを自社で提供 | DHK CANVASのページ |
| カード情報 | カード決済IVRでプッシュ入力により受け付け、オペレーターがカード情報に触れない運用にできる | カード決済IVRのページ |
録音の保存期間や生成AIの使い方など、ご契約の構成によって答えが変わる項目は、上の確認表と同じ質問文でお問い合わせください。確認表の番号ごとにお答えすれば、他社の回答と並べて比べられます。各項目の出典は、DHK CANVAS、情報セキュリティ方針、個人情報保護方針の各ページです。
株式会社電話放送局は1978年の創業から電話業務を続けてきた会社で、導入実績は1,500社以上です。カード会社の本人確認や、自治体の電話受付など、個人情報を扱う窓口での運用も、本記事で紹介したとおり複数あります。
よくある質問
Q. ボイスボットに話した内容は、AIの学習に使われますか?
使われるかどうかは、ボイスボットの方式と、ベンダーや外部AI事業者との契約条件で決まります。生成AIを使う型では、聞き取った内容が生成AIのサービスに送られるため、そのサービスの学習に使われない条件になっているかを確かめます。「学習しません」という口頭の説明ではなく、契約条件や設定を書面で示してもらってください。
Q. 通話の録音は、何日残すのがよいですか?
法律で一律の保存期間は決まっていないため、録音を何に使うかから逆算して自社で決めます。ベンダーに確かめるのは、自社が決めた期間に合わせて設定でき、期間が過ぎたら自動で消えるかどうかです。保存期間の決め方は、通話録音の法務を扱った記事で詳しく解説しています。
Q. 電話でクレジットカード番号を受け付けても大丈夫ですか?
音声で話してもらうと録音や文字起こしに番号が残るおそれがあるため、プッシュ入力で受けるカード決済IVRを使う方法があります。その場合は、カード決済の仕組みがPCI DSSの対象システムになっているかを確かめてください。ボイスボットの会社がPCI DSSを取得していても、対象がカード決済以外のサービスまで含むとは限りません。
Q. クラウドのボイスボットは、自社の設備に置くより危ないですか?
置き場所だけで安全かどうかは決まりません。クラウドでも、保存の国と期間、管理画面のログインの守り方、操作記録、再委託先が書面で確かめられれば、自社の設備と同じ物差しで判断できます。反対に、自社の設備でも管理画面の権限が分かれていなければ、漏えいの入口になります。
Q. 自治体でボイスボットを使うとき、追加で確認することはありますか?
団体ごとの情報セキュリティポリシーとの照合と、クラウドサービスの調達でISMAPのリストの扱いがどうなっているかを、所管の部署に確かめます。あわせて、個人情報に関わる問い合わせをAIに答えさせず職員へ回す設計にしておくと、審査で説明しやすくなります。
Q. セキュリティ面で安心できるボイスボットは、どう選べばよいですか?
認証の名前だけでなく、その登録範囲に今回のサービスが入っているかを確かめます。次に、録音の保存先と保存期間、生成AIで使う外部サービスと学習の有無を書面で聞いてください。最後に、事故のときの連絡の時間と手段を契約に書けるかを見ると、各社を同じ物差しで比べられます。
Q. ボイスボットを自社で作る場合と比べて、セキュリティの負担は変わりますか?
自社で作る場合は、確認表の23問すべてに自社で答えを用意し、運用し続ける必要があります。特に、外部の音声認識や生成AIを組み合わせるときは、それぞれの契約条件と処理される国の確認も自社の仕事です。ベンダーを使う場合は、その確認を書面で求め、契約に書き込む形に変わります。
最後に、ボイスボットのセキュリティについて、よくある質問に回答します。
まとめ
ボイスボットのセキュリティで確かめる場所は、認証の範囲、録音の保存と消去、外部AIへの送信と学習、通信と管理画面、回線とデータセンター、事故時の連絡、の6つです。確認表の23問を候補の各社に同じ文面で送り、書面の回答を質問番号ごとに並べれば、技術に詳しくない担当者でも、どの回答が足りないかを指摘できます。
あわせて、カード番号はプッシュ入力で受ける、病気や個人情報の相談はAIに答えさせず人へ回す、といった設計で守るべき情報そのものを減らすことも、ベンダーへの確認と同じくらい大切です。確認と設計の両方がそろうと、社内の審査で「どこまで確かめ、何を任せないか」を説明できるようになります。
生成AIにどこまで任せ、どこをシナリオで固めるかは、セキュリティの確認の範囲を決める判断でもあるため、早めに決めておくと安心です。弊社のAIボイスボット「DHK CANVAS」は、シナリオ型と生成AI、有人対応を用件に応じて使い分ける設計に対応しています。確認表を使った比較の段階でも、お気軽にご相談ください。
お役立ち資料 無料ダウンロード

【本資料は、下記の関心をお持ちの方におすすめです】
・シナリオ型とAIエージェント型の比較軸を整理したい
・ボイスボットを成功させる運用設計
監修者情報
メーカーのコールセンター運営管理に従事し、自らIVRを導入。
不要な入電を抑制しつつ売上向上を実現するなど、現場視点で成果を創出。電話放送局では営業マネージャーとして10年以上従事し、クラウド型IVRの業界シェア1位獲得に貢献。
コロナ禍におけるユーザーのデジタル行動変容を受け、マーケティング部門を立ち上げ、責任者に就任。インサイドセールスを統括し、営業部門との連携を強化。自動音声応答の導入、運用、集客、営業の幅広い経験を有する。
IVRおよびコールセンター市場における20年以上の知見を活かし、ユーザーの検索行動やニーズを深く理解したマーケティング戦略を展開。
検索連動広告の運用経験を基に、現場で役立つ実践的な情報を発信し、読者のビジネス成功を力強くサポートします。
 営業部 営業企画・推進チーム シニアリーダー 前田泰延
お役立ち資料
ボイスボット・IVRの検討に役立つ資料を無料でダウンロードいただけます。
関連コラム

おすすめコラム
IVRをご検討中の方
簡単・便利なIVRを体験
カテゴリー
- 0120(1)
- 0570(1)
- ACD(2)
- AHT(1)
- AI(2)
- AIエージェント(20)
- AIオペレーター(1)
- AI電話(5)
- AI電話代行(1)
- API(1)
- BCP(1)
- BPO(4)
- BPR(1)
- CPaaS(2)
- CS調査(7)
- CX(3)
- DHK CANVAS(3)
- DX(17)
- EX(1)
- FAQ(6)
- FAQチャットボット(2)
- FAXDM(1)
- IP-PBX(1)
- IP電話(1)
- ISMS(1)
- IVR(46)
- IVR決済(1)
- IVR連携(1)
- KPI(7)
- NPS(1)
- PBX(7)
- PCI DSS(3)
- RFP(1)
- RPA(1)
- SMS(12)
- SMS認証(1)
- SMS送信(3)
- SMS送信API(1)
- SMS送信IVR(3)
- VOC(8)
- VoIPゲートウェイ(1)
- Web誘導(1)
- あふれ呼(13)
- あふれ呼対策(1)
- おすすめ(1)
- お客様相談室(1)
- なりすまし対策(1)
- よくある質問(1)
- アウトソーシング(1)
- アンケート(5)
- アーラン(1)
- インバウンド(2)
- オペレーター(2)
- オートコール(12)
- カスタマーサクセス(1)
- カスハラ(9)
- カスハラ対策(1)
- カード不正利用(1)
- カード決済(3)
- カード決済IVR(1)
- キャンペーン活用(1)
- クラウドPBX(6)
- クラウドPBX 失敗(1)
- クリニック(1)
- クレジットカード(1)
- クレジットカード決済(1)
- クレーム対応(1)
- コンビニ決済(1)
- コールセンター(25)
- コールセンターシステム(15)
- コールバック(3)
- コールフロー(5)
- コールリーズン(8)
- サブスク(1)
- システム連携(1)
- シナリオ(1)
- シナリオ型(1)
- シナリオ型チャットボット(1)
- シナリオ設計(1)
- ストレス対策(1)
- セキュリティ(2)
- タクシー(1)
- チェックリスト(1)
- チャットボット(6)
- テレビショッピング(1)
- テレビ通販(1)
- テレワーク(4)
- テンプレート(1)
- トークスクリプト(1)
- ナビダイヤル(1)
- ナレッジベース(2)
- ナレッジマネジメント(1)
- バックオフィス(8)
- ビジネスフォン(1)
- ビジュアルIVR(1)
- フェリー(1)
- フリーダイヤル(1)
- プッシュ操作(1)
- プライバシーマーク(1)
- ヘルプデスク(2)
- ベンダー選定(1)
- ボイスフィッシング(1)
- ボイスボット(52)
- ボイスボット・IVR選び方(23)
- マニュアル(11)
- メンタルヘルス(1)
- リプレイス(1)
- ルールベースAI(1)
- 一斉送信(1)
- 一次受付(1)
- 一次対応(1)
- 一次解決率(1)
- 不正検知(1)
- 乗り換え(1)
- 予約システム(1)
- 予約受付(1)
- 予約者への連絡(1)
- 事故受付(1)
- 二要素認証(1)
- 人件費(1)
- 人手不足(1)
- 人材不足(1)
- 人材定着(1)
- 代表電話(3)
- 件課金(1)
- 例文(1)
- 保険会社(1)
- 保険金請求(1)
- 個人情報(1)
- 個人情報保護法(1)
- 健康被害(1)
- 健診予約(1)
- 債権管理(1)
- 初期費用(1)
- 医療(1)
- 双方向SMS(1)
- 取り次ぎ(1)
- 受注(1)
- 受診勧奨(1)
- 呼量削減(1)
- 問い合わせ(1)
- 問い合わせ対応(5)
- 回線数(1)
- 在宅勤務(1)
- 基本(1)
- 変更受付(1)
- 外注(1)
- 多要素認証(5)
- 多言語(1)
- 定期便(1)
- 導入(1)
- 導入事例(4)
- 庁内電話(1)
- 従量課金(1)
- 情報システム(1)
- 採用(1)
- 提案依頼書(1)
- 放棄呼(3)
- 放棄呼率(1)
- 料金(3)
- 料金相場(1)
- 施設予約(1)
- 月額(1)
- 有人転送(2)
- 未払い(1)
- 本人確認(2)
- 業務効率化(5)
- 構成図(1)
- 機械学習(1)
- 欠航(1)
- 比較(3)
- 比較表(1)
- 特定電子メール法(1)
- 生成AI(20)
- 用件振分・情報案内(5)
- 番号ポータビリティ(1)
- 病院(1)
- 相場(1)
- 着信先(1)
- 督促(5)
- 督促業務(1)
- 社内FAQ(1)
- 社内問い合わせ(1)
- 移行(1)
- 稟議(1)
- 稟議書(1)
- 窓口業務(2)
- 納税催告(1)
- 給付金請求(1)
- 総務(1)
- 自動化(7)
- 自動受付(1)
- 自動受付IVR(2)
- 自動応答(1)
- 自動架電(1)
- 自動音声(2)
- 自動音声応答(1)
- 自己解決(2)
- 自治体(7)
- 自治体DX(9)
- 苦情(1)
- 要件定義(1)
- 見積もり(2)
- 解約受付(1)
- 解約率(1)
- 計算方法(1)
- 認識精度(1)
- 費用(5)
- 費用対効果(1)
- 通話料(1)
- 通話時間(1)
- 通話録音(2)
- 通販(3)
- 運休(1)
- 運用(1)
- 選び方(1)
- 配車(1)
- 配送状況(1)
- 録音アナウンス(1)
- 開示義務(1)
- 開示請求(1)
- 離職率(2)
- 電話(1)
- 電話がつながらない(1)
- 電話システム(2)
- 電話予約(1)
- 電話代行(1)
- 電話取り次ぎ(17)
- 電話受付(1)
- 電話受付代行(1)
- 電話対応(2)
- 電話注文(2)
- 電話番号認証(1)
- 電話自動化(1)
- 電話自動応答(1)
- 電話自動応答システム(1)
- 電話認証(5)
- 電話転送(1)
- 非保持化(1)
- 音声ガイダンス(1)
- 音声認識(1)
- 顧客満足度(1)
- 高齢者(1)
IVRで電話業務を自動化する手法や、IVRサービス提供会社を選ぶポイントを知ることができる資料を無料提供
下記の関心をお持ちの方におすすめです!
コールセンターの電話業務をどこまで自動化できるのか知りたい
自動化に適したコール内容を知りたい
IVRやボイスボット導入により、自動化に成功した事例を知りたい
ボイスボット(IVR)で課題解決
こんな課題ありませんか?
- 今より人は増やせない。今の体制で無理なく運用できる現場を作りたい。
- AIに任せて大丈夫?自社に合うボイスボットの選定基準がわからない。
- 効率化はしたい。でも、お客様に『冷たい』と思われる対応は避けたい。
お電話からのお問い合わせ
-
大阪(西日本エリア)
06-6313-8000 -
東京(東日本エリア)
03-3645-1711